L’attacco all’Iran conferma che le telecamere di videosorveglianza sono una vulnerabilità
- 4 Marzo 2026
- Posted by: Aldo Colamartino
- Categoria: Cybersecurity
Si consiglia di leggere la nota medodologica prima di questo articolo.
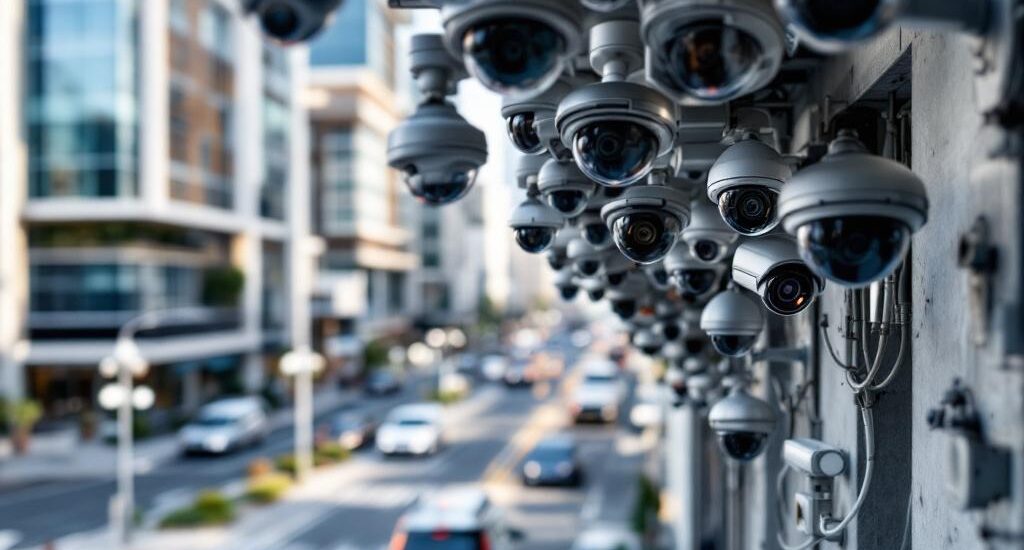
Le telecamere di videosorveglianza per il traffico sono estremamente vulnerabili alle intrusioni hacker e ciò potrebbe fornire un vantaggio clamoroso a un paese ostile, lo dimostra l’attacco portato da Israele e USA all’Iran che ha permesso di eliminare la guida suprema iraniana Khamenei.
I movimenti di Khamenei sono stati tracciati meticolosamente grazie all’accesso furtivo alle telecamere di controllo della viabilità di Teheran.
Di seguito trovate un riassunto del pezzo su questo tema comparso su Strategikon, rubrica de Linkiesta; in particolare l’accento va sui sistemi di svariati marchi cinesi, tra i quali quelli prodotti da Hikvision che sono estremamente diffusi ed erano anche installati nei palazzi del Parlamento italiano; sebbene la il parlamento UE abbia decretato la messa al bando di Hikvision nel 2021 non è dato sapere se effettivamente in Italia queste telecamere siano state rimosse completamente.
Il sunto:
L’operazione e l’intelligence dei dati
L’attacco aereo che ha ucciso l’ayatollah Ali Khamenei a Teheran è stato il risultato di una profonda e prolungata penetrazione digitale. Da anni l’intelligence israeliana aveva hackerato le telecamere del traffico iraniane, trasmettendone le immagini criptate ai propri server per elaborare algoritmicamente un “pattern of life”. Analizzando costantemente i movimenti nel parcheggio privato delle guardie del corpo, l’Unità 8200 ha mappato le abitudini, gli orari e le rotazioni del regime con estrema precisione. Questo approccio dimostra come il controllo capillare delle infrastrutture urbane consenta di conoscere una città nemica come la propria, trasformando flussi di dati apparentemente innocui in formidabili e letali obiettivi militari.
Il rischio strutturale dei fornitori
Se a Teheran si è trattato di un’infiltrazione informatica esterna, l’esperto Martijn Rasser evidenzia uno scenario ancora più critico legato al rischio insito nei fornitori tecnologici stessi. Aziende cinesi come Huawei, Hikvision, Zte e Dahua hanno installato sistemi di “smart city” in oltre cento Paesi, creando infrastrutture civili in cui l’accesso ai dati potrebbe essere strutturalmente integrato sin dall’origine. Questo assetto diventa allarmante considerando che la National Intelligence Law cinese del 2017 obbliga legalmente qualsiasi organizzazione e cittadino a cooperare in modo proattivo con l’apparato di spionaggio di Pechino.
La frammentata vulnerabilità europea
Mentre gli Stati Uniti hanno già adottato contromisure drastiche vietando l’impiego di queste aziende nelle reti governative federali, il resto del mondo presenta un quadro normativo profondamente frammentato. In Europa, inclusa l’Italia, e in numerosi Paesi in via di sviluppo, le infrastrutture di videosorveglianza orientale continuano a monitorare liberamente strade, aeroporti ed edifici pubblici. Sebbene il tema venga spesso minimizzato e liquidato come una paranoica esagerazione geopolitica americana, le recenti rivelazioni sull’operazione israeliana rendono ormai indifendibile questa leggerezza politica ed europea.
La fine della zona grigia
Il vero salto concettuale impone di riconsiderare le infrastrutture di sorveglianza municipale non come semplici servizi, ma come formidabili e vulnerabili piattaforme di raccolta dati. Una semplice telecamera per il traffico genera infatti informazioni così granulari da permettere il tracciamento dei vertici di un regime iper-protetto. Fino ad oggi la videosorveglianza è stata gestita come una “zona grigia” di acquisti ordinari esclusi dalla sicurezza nazionale, ma il caso iraniano dimostra che ogni nodo connesso produce intelligence vitale, imponendo ai governi occidentali di chiedersi urgentemente chi stia osservando i propri flussi di dati.
Lascia un commento
Devi essere connesso per inviare un commento.